

EUサイバーレジリエンス法(CRA)
EUサイバーレジリエンス法(CRA)の目的は、デジタル要素を含むすべての製品が設計段階からサイバーセキュリティを強化し、製品のライフサイクル全体を通じてセキュリティを確保することです。 そのため、EU市場に投入される製品には、サイバーセキュリティに関する必須要件が課されます。 2027年12月11日から、CEマーキングを含みサイバーセキュリティに関してCRAへの完全な適合が義務付けられます。
つまり、適合(コンプライアンス)は単なる選択肢ではなく必須事項であり、拠点がEMEA、アメリカ、アジアのいずれの地域にあっても、欧州市場で製品を販売しようとするハードウェアベンダーやソフトウェアパブリッシャー、システムインテグレーターなど、すべての関係者に影響を及ぼすものです。
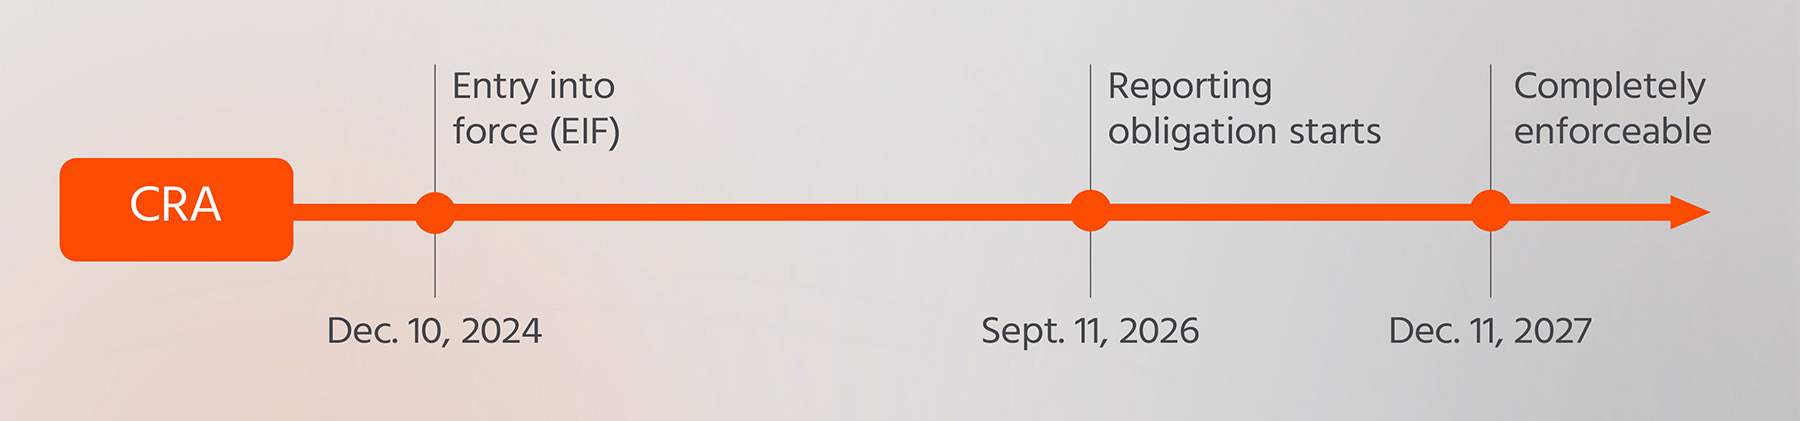
組込み機器にとって CRAはどのような意味を持つのか?
主な要件の概要
| CRAの要件 | 説明 | 具体的な意味 |
|---|---|---|
| Secure-by-design(設計段階からのセキュリティ確保) | セキュリティは製品開発の初期段階から組み込まれるべきであり、後付けで追加されるべきではありません。 | 機密性と完全性を維持するために、製品に保存、あるいは送信されるデータは暗号化され、攻撃対象領域を可能な限り小さくする。 TPM または同等の対策を組み込む必要がある。 |
| Secure by Default(デフォルト状態でセキュリティ確保) | 製品は、攻撃対象領域を最小限に抑えるセキュアなデフォルト設定で出荷されなければなりません。 | デバッグポートや Telnet接続は、デフォルトで無効にするべきです。 脆弱なデフォルトのログイン名やパスワード(admin/adminなど)は避けるべきです。 |
| リスク アセスメント | 市場投入前に、文書で定められたサイバーセキュリティ リスク アセスメントを実施しなければなりません。 | メーカーは、製品が適合基準を満たしているかどうかを、自社または第三者機関を通じて試験する必要があります。 ほとんどの製品については、定められた試験仕様に基づき、メーカーが自ら評価をおこなうことができます。 |
| SBOM(ソフトウェア部品表) | 脆弱性の追跡と報告に必要な、すべてのソフトウェア コンポーネントとその依存関係を機械可読形式で一覧にしたもの。 | 例えばLinuxカーネルのコンポーネントやオープンソース ライブラリにおいて重大なソフトウェア脆弱性が発見された場合、SBOMは当該製品が影響を受けるかどうかを確認するのに役立ちます。 SBOMは必須ですが、必ずしも公開する必要はありません。 |
| 脆弱性への対応と報告 | セキュリティ上の脆弱性や悪用事例は、製品のライフサイクル全体を通して報告、対処、開示されなければなりません。 | 悪用された脆弱性や重大なインシデントについては、ENISAおよび関連する CSIRTに報告する必要があり、その際、24時間以内に早期警戒情報を通知しなければなりません。 また、社内の対応プロセスおよび連絡窓口を定める必要があります。 |
| セキュリティ アップデート | ベンダーは、タイムリーにセキュリティ アップデートを提供する必要があり、可能であれば無線配信(OTA: Over-the-Air)による提供が望ましい。 | アップデートは定められた期間内に実施する必要があります。 OTAは、修正が必要な際に技術者がUSBメモリーを持って工場内のすべての機器を物理的に回る必要がないため理想的で、アップデートをリモートで配信することができ、適用前に正規のものであることを検証することも可能です。 これにより、時間とコストを節約することができます。 |
サイバーセキュリティとCRAへの適合は常に共同作業であり、責任を共有します。 コンガテックでは、IEC 62443-4-2に準拠したハードウェアおよびソフトウェアソリューションを開発し、さらに多岐にわたるサービスを提供しています。 これにより、お客様はすでに安全性が確保された基盤の上にアプリケーションを構築することが可能になります。
共同の責任を具体的に示すために、コンガテックは 「サイバーセキュリティの家」 という概念を採用しています。 これは単一の製品やチェックリストではなく、技術的なビルディングブロックと組織的なプロセスがどのように連携するかを示すフレームワークです。
「家」 の最上階には、カスタマーアプリケーションが位置しています。 ここでは、セキュアな通信、データの保護、現場での信頼性の高い動作といったサイバーセキュリティ要件が、最終的に目に見える形で実現されています。 「屋根」 は、ユーザーや運用者が実際に体験する結果を表しており、それは、その下にある構造に全面的に依存しています。
「家」 は、組込みシステムのすべての層にまたがる3本の柱によって支えられています。
- 機密性(Confidentiality)は、権限のある当事者のみがデータにアクセスできるようにするものです。 これは、分離メカニズム、セキュアストレージ、および鍵管理によって実現されます。
- 完全性(Integrity)は、ソフトウェアやファームウェアが真正であり、改ざんされていない状態を保証するものです。 これは、Root of Trust(信頼の基点)、セキュアブート メカニズム、および署名付きアップデートによって実現されます。
- 可用性(Availability)は、過酷な産業環境下であってもシステムが確実に稼働し続けることを保証するものであり、堅牢なハードウェア設計とモニタリング メカニズムによって支えられます。
単一のレイヤーだけではこれらの柱を支えることはできません。 ハードウェアやファームウェア、ソフトウェア、そしてアプリケーションが連携して初めて実現します。
組込みシステムのセキュリティとサイバーセキュリティの家についてもっと詳しく知りたいですか?
ブログを読む
CRAはネットワーク接続機器またはIoT接続機器にのみ適用される
これは誤りです。 CRAはデジタル要素を含むすべての製品(PDE)に適用されます。 IoTやローカルネットワークに接続されていない機器であっても、直接的か間接的な論理的あるいは物理的なデータ接続機能を備えている限り、対象となります。 つまり、ローカルネットワークや他の組込みプラットフォーム、デジタルシステムへの外部接続が可能なシステム、あるいは接続されていない保守やサービス用のインターフェースを備えたシステムも対象となります。
製品は変更が加えられない限り販売を継続できる
これは、「placed on the market(市場への投入)」 と 「making available on the market(市場への提供)」 という用語の解釈に関する誤解に起因しています。 例えば、ある機器が2027年12月11日より前に販売代理店に納入された場合、その特定の機器は期限内に 「市場に投入」 されたことになります。 販売代理店が2028年にそれを販売したとしても、それは単に 「市場へ提供」 したに過ぎません。 しかし、同じ製品ラインの新しい機器を2028年に製造し、初めて供給することは、たとえそのシステムが2027年12月11日より前に開発されていたとしても、新たな 「市場への投入」 に該当します。
製品はロードマップに掲載されている期間のみサポートが必要
メーカーは、定められたサポート期間中、脆弱性に対処し、セキュリティアップデートを提供する義務があります。 この期間は、製品の想定寿命に相当し、想定使用期間がそれより短い場合を除き、最低でも5年間とされています。 重要なのは、この義務は製品ファミリーや開発世代、マーケティング ロードマップに対してではなく、市場に投入された個々の製品に適用されるということです。 例えば、PDEが2028年に製造され、2033年までベンダーの在庫として保管され、その後ベンダーによって市場に投入されたとします。 この場合、少なくとも2038年まではサポートする必要があります。
コンガテックの CRA適合製品開発サポート
コンガテックの 「aReady.」 ポートフォリオは、アプリケーションレディのハードウェアおよびソフトウェア ビルディングブロックで構成されており、セキュアな環境向けに設計され、IEC 62443-4-1に準拠したセキュアな開発プロセスに基づいて開発されています。 この規格の要件は、CRAの義務である Secure-by-design(設計段階からのセキュリティ確保)や脆弱性への対応、およびドキュメントの整備に関してその大部分において重複しています。
- コンガテックは、CRAの要件の多くがあらかじめ実装済みである aReady.COM のハードウェアおよびソフトウェア ビルディングブロックを提供することで、機器メーカーが最終製品のCRAへの適合をより迅速かつ容易に実現できるよう支援します。
モジュール式のハードウェアと、体系化されたソフトウェア管理、セキュリティ モニタリング、ライフサイクル管理を組み合わせることで、すべてのセキュリティ メカニズムをゼロから構築する必要がなくなり、導入当初から適合に関する複雑さを軽減することができます。
コンガテックによるCRA適合の概要
| CRAの要件 | コンガテックのソリューション | 主なメリット |
|---|---|---|
| Secure-by-design(設計段階からのセキュリティ確保)/ Default(デフォルト状態でセキュリティ確保) | BIOSの変更およびカスタマイズサービス | カスタマー固有のセキュリティポリシーにより最初からプラットフォームを強化 |
| セキュアなハードウェア基盤 | aReady.COM コンピューター・オン・モジュール | 市販品または標準のCOMをベースとしたカスタム設計により、セキュリティ機能を実装した長寿命の基盤を提供 |
| Root of Trust(信頼の基点) | COMモジュール + BIOSサービス | リスク評価に基づき、ハードウェアおよびソフトウェアによる、ハードウェアおよびBIOSレベルでの信頼性 |
| システムの分離 | conga-zones ハイパーバイザー | 単一プラットフォーム上において、ハードウェアによる強制的なセキュリティ ドメインの分離 |
Secure-by-design(設計段階からのセキュリティ)と Root of Trust(信頼の基点)
IEC 62443-4-1 認証の範囲に含まれるのは、コンガテックのアプリケーションレディ ビルディングブロックと aReady.COM テクノロジースタックで、これはコンピューター・オン・モジュールと以下との組合せです。
- ライセンスが付随したオペレーティングシステム(IEC 62443-4-1 に準拠した Ubuntu Pro、および IEC 62443-4-2 認証済みの ctrlX OSを含む)
- セキュリティ アップデートと稼働状況モニタリングのための aReady.IOT に含まれている IoT接続用の conga-connect
- aReady.VT に含まれている、リアルタイム対応ハイパーバイザーの conga-zones とセキュア ブートローダー(いずれも機密性と完全性に関してIEC 62443-4-2認証済み)
コンガテックの IEC 62443-4-1認証取得済みの設計プロセスは、セキュアコーディングのガイドラインや検証、妥当性確認の手順、ならびに脆弱性やパッチ、陳腐化の体系的な管理を網羅しています。
セキュアなハードウェア基盤
コンガテックの aReady.COM コンピューター・オン・モジュール
コンガテックのすべてのサイバーセキュリティ サービスとソリューションは、アプリケーションレディのコンピューター・オン・モジュール(COM)を基盤として構築されています。 これらは、CPUやメモリー、ストレージ、セキュリティハードウェアを1枚の基板に統合した、コンパクトでアプリケーションレディの処理ユニットです。
CRA適合への主なアドバンテージ:
- モジュールやセキュリティ アーキテクチャー、ドキュメント、およびアップデート インフラストラクチャーが、IEC 62443-4-1 に準拠して既に設計/整備済み
- ハードウェアの標準化により再利用が可能となり、セキュリティ認証やドキュメント作成が簡素化される
- 長期供給により、長期間セキュリティ アップデートを提供できるため、製品のライフサイクルを延長できる
- モジュール交換による容易なアップグレードにより、ライフサイクルや認証作業、投資対効果が大幅に最適化される
- セキュリティ機能(TPM、Secure Bootサポート、シリコン内蔵のセキュリティ技術)が実装されていることにより、信頼の基点(Root of Trust)の確立に必要な作業が軽減さる
- 低消費電力のエッジデバイスからハイパフォーマンスの産業用コントローラーまで、幅広い性能クラスに対応可能で、再利用によって認証取得の工数を削減できる
コンガテックの BIOS変更およびカスタマイズサービス
CRA適合製品の基盤は、堅牢化されたファームウェアのベースラインです。 コンガテックは、お客様が以下のことを実現できるように、最適なBIOS変更およびカスタマイズサービスを提供しています。
- ハードウェア攻撃対象領域を縮小するため、未使用のインターフェースと周辺機器を無効にする
- セキュアブートを強制し、署名済みの信頼できるファームウェアとOSイメージのみがロードされるようにする
- BIOS設定をロックし、現場での不正な設定変更を防止する
- 個別のリスク評価に基づき、カスタマー固有のセキュリティポリシーを適用する
- 製造時にプラットフォームを 「secure by default(デフォルト状態でセキュリティ確保)」 の状態に設定する
これらのサービスは、各カスタマーの特定の利用環境とリスクプロファイルに合わせて調整され、セキュリティ対策が適切かつ効果的になることを保証します。
詳細は、こちらをご覧ください: セキュリティページ ↗
システムの統合と分離:conga-zones ハイパーバイザー
最新の組込みシステムは非常に高性能で、複数のアプリケーションを単一のハードウェア プラットフォームに統合することが可能です。 IEC 62443-4-2認証を取得したコンガテックのハイパーバイザー、conga-zones を使用することで、メーカーは複数のシステムを1つのモジュールに置き換えることができます。 CRAでは、あるサブシステムへの侵害が他のサブシステムに影響を与えないよう、セキュリティ ドメインを適切に分離することが求められています。
具体的には、コンガテックの conga-zonesハイパーバイザーにより、以下のことが可能になります。
- 単一のCOMモジュール上で複数のオペレーティングシステムとアプリケーション ドメインを実行することで、システムの数を多数から1台に削減する。
- セキュリティドメインを厳密に分離する。 例えば、リアルタイム制御パーティションを、ネット接続されたHMIパーティションから分離する。
- 最新CPUのマルチコア アーキテクチャーが持つ性能を最大限に活用し、互いに干渉することなくワークロードを並列実行する。
- ミックスド・クリティカル設計に対応するために、認証済み、あるいは安全関連のコードを常に汎用ソフトウェアから分離する。
このアプローチは、CRAおよび関連規格(例:IEC 62443)で要求されるセキュリティ境界を維持しながら、ハードウェアの複雑さとコストを低減します。
コンガテックのビルディングブロックに関する詳細は、こちらをご覧ください: aReady.VT ↗
サイバーレジリエンス法(CRA)の詳細解説
サイバーレジリエンス法(CRA)として知られる Regulation (EU) 2024/2847, は、欧州連合(EU)の横断的な規制枠組みであり、EU市場で販売されるハードウェアおよびソフトウェア製品(「デジタル要素を含む製品(PDE)」)に適用されます。 製品には、最終製品だけでなく、個別に市場に投入される構成部品も含まれます。
これは、サイバーセキュリティに対するEUのアプローチを強化し、域内市場の機能を向上させるため、EU域内におけるセキュアなハードウェアおよびソフトウェアの開発条件を整備することを目的としています。 また、適切な情報が提供されるようにすることで、ユーザーが製品の購入や使用に際してサイバーセキュリティを考慮できるようにします。
CRAの内容
| CRAリファレンス | CRAの義務(概要) | コンガテックが提供するソリューション |
|---|---|---|
| Annex I, Part I (1–2) | 製品は設計段階から、そしてデフォルト状態でセキュリティが確保されていて(secure-by-design & default)、既知の脆弱性がなく、セキュアなコンフィグレーションでなければならない | TPM 2.0、ハードウェア Root of Trust、堅牢なハードウェア、セキュア ブートローダーを実装した 「Secure-by-design(設計段階からセキュリティを確保)」 モジュール |
| Annex I, Part I (c) | セキュリティアップデートによって脆弱性が修正できることを保証する | 定期的なBIOS/ファームウェア アップデート、LTSカーネルのサポート、連携したセキュリティ勧告 |
| Annex I, Part II (1–8) | 脆弱性への対応 | 脆弱性開示ポリシー、CVE追跡、カスタマー対応窓口、セキュアなアップデート配信、公開勧告 |
| Article 13 & Annex I | リスク評価は設計の指針とならなければならない | 脅威モデリング、構造化されたリスクと脅威の分析(IEC 62443-4-1) |
| Article 31 & Annex VII | 技術文書の保守および更新 | すぐに使用可能なドキュメント パッケージ(リスク評価、更新ポリシー) |
| Article 13(8); Recital 13 | サポート期間を定め、それを尊重する | 長期ロードマップ、保証されたサポート期間、ライフサイクルを通じたパッチの提供 |
脆弱性対策と報告

セキュリティ脆弱性の報告
効果的な脆弱性対策は、サイバーセキュリティおよびCRA適合において不可欠な要素です。 コンガテックは、製品に影響を与える可能性のあるセキュリティ脆弱性について、報告、評価、対処するための専用プロセスを提供しています。
コンガテック製品について潜在的な脆弱性を発見した場合は、専用の脆弱性報告窓口を通じてご報告ください。 コンガテックのプロダクトセキュリティ チームが情報を確認、問題を調査し、必要に応じて適切な是正措置と情報開示をおこないます。